

Gouvernance de l’IA
Maîtrisez vos agents IA. Protégez votre organisation.
Argonos définit ce que chaque agent peut consulter et faire, applique les droits et les règles pendant l’exécution et conserve la trace de chaque action.
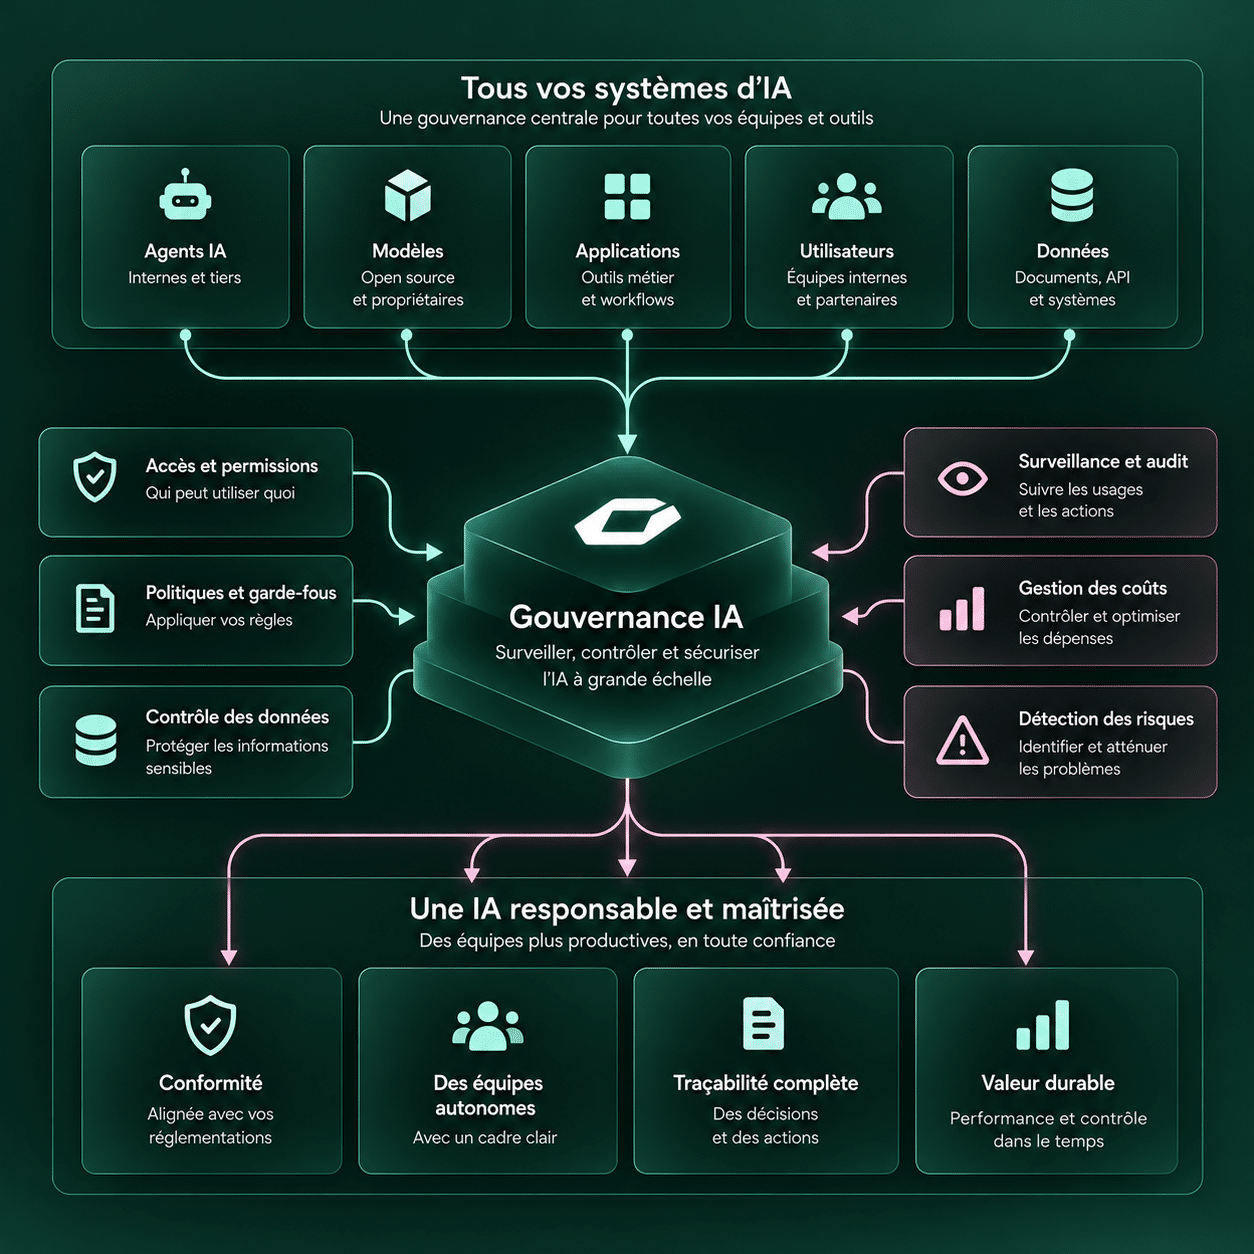
Des règles appliquées à chaque agent. Des actions que vos équipes peuvent maîtriser.
-
Un périmètre défini pour chaque agent
Définissez précisément le cadre d’action de chaque agent : informations accessibles, systèmes autorisés, types d’actions, modèles utilisables, consommation de tokens et autres règles propres à votre organisation.
-
L’agent ne voit que ce que l’utilisateur peut voir
Les droits proviennent de vos systèmes d’identité et sont appliqués au moment de la requête. Un agent qui agit pour un analyste hérite de ses droits, sans compte de service surdimensionné ni accès parallèle.
-
Chaque action est sourcée et tracée
Chaque réponse et chaque action restent reliées à leurs sources. Argonos enregistre les informations consultées, les résultats produits, les outils appelés et les validations humaines. L’audit repose sur une trace complète, pas sur une reconstitution a posteriori.
-
Une validation humaine lorsque le risque l’exige
Vous définissez les seuils de contrôle. Les étapes à faible risque peuvent être exécutées automatiquement. Les actions sensibles sont suspendues jusqu’à la validation d’une personne identifiée. L’agent recommande ; vos équipes gardent la décision.
Les contrôles
Cinq contrôles appliqués pendant l’exécution de l’agent
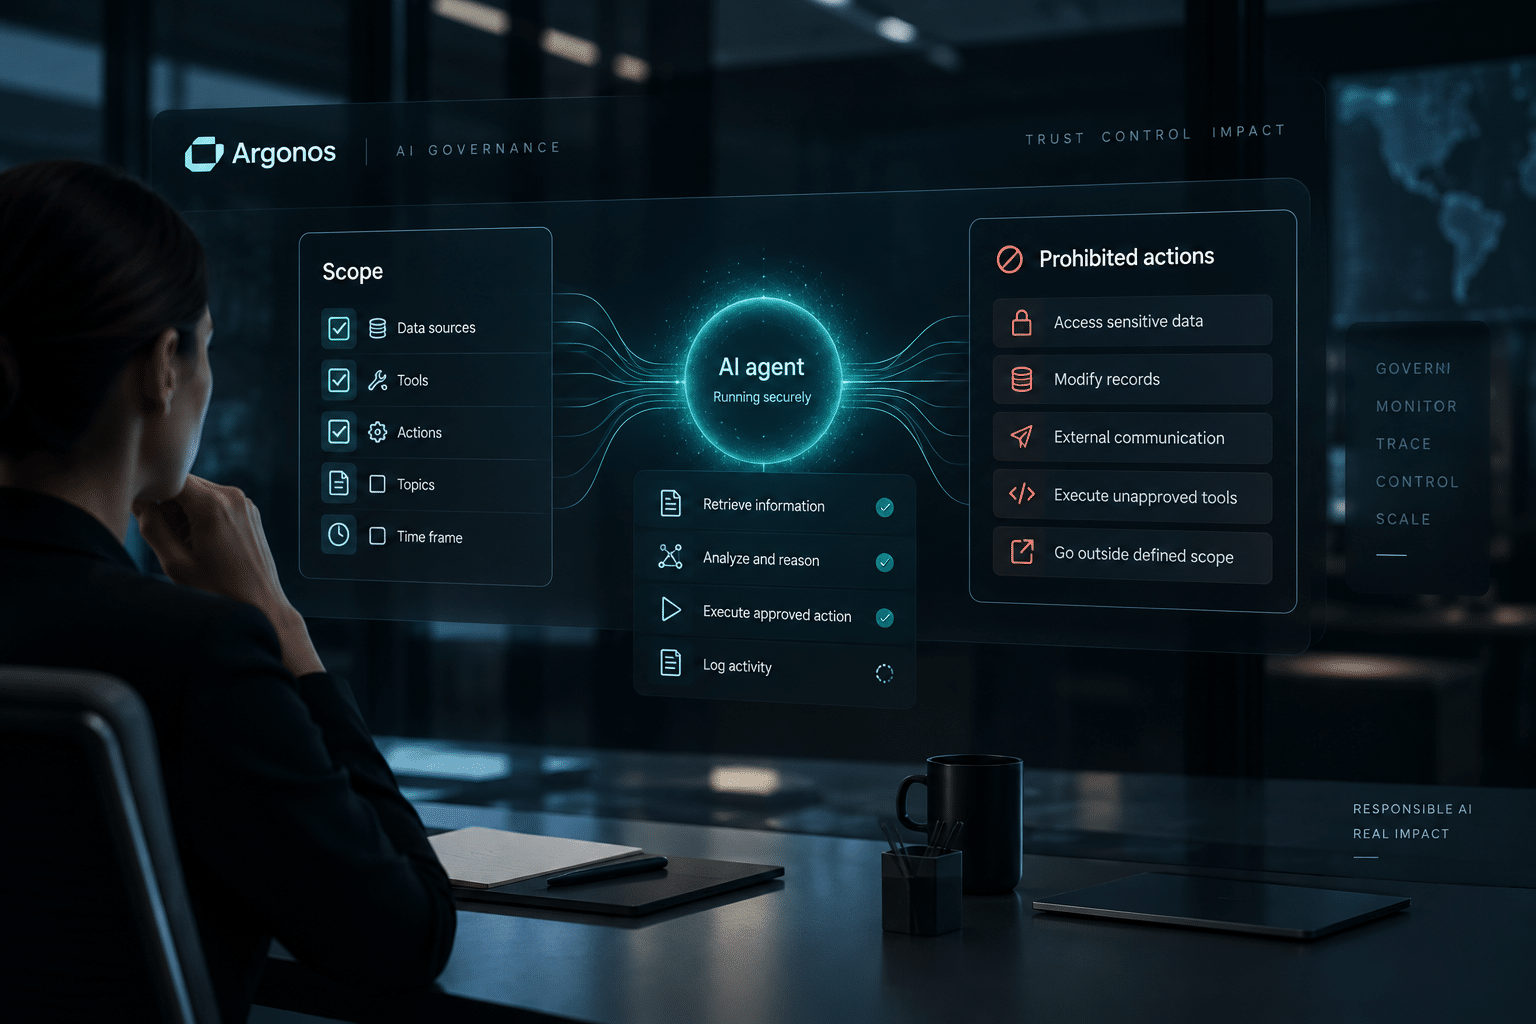
Dans Argonos Control Tower, vous définissez la mission de chaque agent : les sources qu’il peut consulter, les outils et API qu’il peut appeler, les actions qu’il peut exécuter et celles qui lui sont interdites, quelle que soit la demande formulée. Ce périmètre est configuré dans la plateforme et appliqué à chaque étape de l’exécution.
Reprenez le contrôle sur la Shadow AI
Les équipes utilisent parfois des agents et des outils d’IA avant même qu’un cadre commun ait été défini. Argonos permet de les recenser et de les administrer dans une même vue, plutôt que de les laisser se multiplier hors contrôle.
- Inventaire : les agents et outils utilisés par les différentes équipes
- Outils tiers : les plateformes connectées via MCP, soumises aux mêmes règles
- Réutilisation du contexte : les connexions déjà établies peuvent être réutilisées sans recréer plusieurs moteurs de contexte et de recherche
- Utilisation des modèles : quels fournisseurs et modèles sont appelés, et par qui
- Coûts : dépenses par agent, modèle et fournisseur
Lorsque les enjeux sont élevés, chaque étape doit pouvoir être justifiée
Une action impossible à expliquer pose un problème opérationnel et, de plus en plus souvent, réglementaire. Argonos conserve les éléments qui permettent de comprendre et de vérifier chaque étape au moment où elle s’exécute.
- Points de validation : les étapes où une personne doit approuver avant de poursuivre
- Séparation des accès : les limites entre les informations accessibles aux différents agents
- Provenance : les sources et éléments ayant conduit à une action
- Limites d’action : ce qu’un agent est autorisé à faire, quelle que soit la demande reçue
- Reconstitution : ce qui a été exécuté, sous quelle autorité et à partir de quelles informations
Ressources
Au-delà des chatbots et des copilotes : l’essor de l’IA opérationnelle en entreprise
Découvrez comment unifier les informations, réduire les faux positifs et renforcer la conformité sans remplacer vos outils existants.



Gouvernance de l’IA
Comprendre la gouvernance de l’IA à l’ère des agents autonomes
La gouvernance de l’IA ne concerne plus seulement la qualité des réponses produites par un modèle. Avec l’IA agentique, les systèmes peuvent rechercher des informations, utiliser des outils et réaliser des actions pour le compte d’un utilisateur. La gouvernance doit donc intervenir pendant leur fonctionnement, et pas uniquement après coup.
Pourquoi les agents IA changent la gouvernance
Un agent IA autonome reçoit une autorité déléguée. Il peut accéder à des données, appeler une API ou intervenir dans une application selon le périmètre qui lui a été accordé. La question n’est plus seulement de savoir si une réponse est correcte. Il faut aussi pouvoir déterminer si l’agent avait le droit d’accéder à l’information utilisée et d’effectuer l’action demandée.
Cette évolution explique pourquoi la gouvernance de l’IA prend une dimension opérationnelle. Les politiques doivent être appliquées au moment où l’agent agit. Pour les entreprises, cela suppose de définir des droits précis, d’identifier les actions interdites et de conserver une trace exploitable des opérations réalisées.
Gouvernance classique et gouvernance des agents IA
Les dispositifs classiques de gouvernance de l’intelligence artificielle encadrent notamment les modèles, leurs usages, les risques associés et la responsabilité des équipes. Ils restent nécessaires. Mais un agent autonome ajoute une difficulté : il ne se contente pas de produire un résultat, il peut intervenir dans plusieurs systèmes et agir à partir des informations auxquelles il accède.
La gouvernance des agents IA porte donc sur cette autorité déléguée. Elle définit ce que l’agent peut consulter, les outils qu’il peut utiliser et les opérations qu’il peut effectuer. Elle prévoit également les situations dans lesquelles une validation humaine reste obligatoire. Cette approche s’inscrit dans les principes d’IA de confiance et de gestion des risques regroupés notamment sous le terme AI TRiSM, pour la gestion de la confiance, du risque et de la sécurité de l’IA.
Des droits appliqués pendant l’exécution
Un agent ne doit pas bénéficier d’un accès plus large que la personne pour laquelle il agit. L’accès au moindre privilège consiste à limiter ses permissions à ce qui est nécessaire pour accomplir sa mission.
Avec Sinequa, la plateforme d’IA agentique d’entreprise d’Argonos, les droits issus des systèmes sources peuvent être appliqués au moment de la recherche. Le filtrage tient compte des permissions au niveau des documents et de leurs attributs. L’agent travaille ainsi sur la même couche de connaissance et de droits que les utilisateurs.
Des garde-fous qui s’appliquent avant l’action
Les garde-fous ne servent pas uniquement à analyser un résultat une fois l’opération terminée. Ils doivent permettre de vérifier une action avant son exécution. Si celle-ci sort du périmètre défini, elle peut être bloquée ou transmise à une personne habilitée.
Cette supervision en temps réel permet également de suivre les agents en cours d’exécution, les étapes en attente et les opérations refusées. Le contrôle devient ainsi une composante du fonctionnement de l’agent plutôt qu’une vérification séparée.
Ancrer les actions dans les connaissances de l’entreprise
La gouvernance dépend aussi de la qualité des informations utilisées. Un agent qui agit à partir d’une information erronée ou hors contexte peut respecter ses permissions tout en produisant une mauvaise décision.
Les capacités de génération augmentée par la récupération, ou RAG, de Sinequa permettent aux agents de retrouver les informations pertinentes dans les connaissances de l’entreprise et d’en conserver l’origine. Les équipes peuvent ainsi vérifier les sources utilisées avant ou après une action. Cet ancrage constitue l’un des fondements d’une IA de confiance.
Conserver un journal d’audit exploitable
La traçabilité doit permettre de comprendre ce qui s’est passé sans avoir à reconstruire manuellement le parcours de l’agent. Pour chaque exécution, Argonos peut conserver les sources consultées, les outils appelés, le résultat produit et les validations humaines demandées.
Ce journal d’audit facilite les contrôles internes et permet d’examiner une action lorsque cela devient nécessaire. Pour les opérations sensibles, l’entreprise peut fixer des seuils de validation selon le type d’action, la sensibilité des données ou l’impact métier.
La supervision humaine reste définie par l’entreprise
Maîtriser un agent ne signifie pas imposer une validation manuelle à chaque étape. L’entreprise choisit les opérations que l’agent peut réaliser seul et celles qui nécessitent l’intervention d’une personne identifiée.
Cette distinction permet de conserver l’intérêt de l’automatisation tout en maintenant un contrôle humain sur les décisions à risque. L’agent peut préparer une opération ou recommander une action sans disposer pour autant de l’autorité nécessaire pour la valider.
La souveraineté fait partie du modèle de gouvernance
Pour les organisations qui traitent des informations sensibles, la localisation des données et la maîtrise de l’infrastructure font partie des critères de gouvernance. Argonos peut être déployé sur site, dans un environnement souverain ou dans des infrastructures isolées.
Cette possibilité permet de conserver la maîtrise des données, des systèmes d’identité et des politiques de contrôle. Elle répond particulièrement aux besoins du secteur public, de la défense, des services financiers, de l’énergie et des sciences de la vie.
Gouvernance de l’IA, conformité et gouvernance des données
Ces trois disciplines sont liées mais ne recouvrent pas le même besoin. La gouvernance de l’IA encadre le fonctionnement des systèmes et, ici, l’action des agents autonomes. La conformité vise à démontrer le respect d’exigences réglementaires, par exemple celles de l’AI Act ou d’une réglementation sectorielle. La gouvernance des données concerne notamment leur qualité, leur propriété et leur lignage.
La gouvernance des agents s’appuie sur des données et des connaissances correctement gérées, mais elle ne remplace pas la gouvernance des données. De la même manière, elle contribue à la conformité sans se confondre avec elle.
Ce qu’il faut vérifier avant de déployer des agents IA à l’échelle
Avant une mise en production, l’entreprise doit pouvoir définir le périmètre de chaque agent et appliquer les droits d’accès existants. Elle doit aussi disposer de garde-fous à l’exécution, d’un journal d’audit et de mécanismes de validation humaine pour les opérations sensibles.
L’autre point essentiel concerne la connaissance utilisée par l’agent. Les sources doivent pouvoir être identifiées et les permissions respectées au moment où l’information est récupérée. Enfin, pour les organisations qui l’exigent, ces mécanismes doivent rester disponibles dans un déploiement sur site ou souverain.
Argonos réunit ces contrôles autour de la couche de connaissance et de droits sur laquelle fonctionnent les agents. Sinequa fournit les capacités de recherche, de sécurité, d’Advanced RAG et d’orchestration agentique qui permettent d’appliquer cette gouvernance au fonctionnement réel des agents.